Нейросети, скорее всего, уже работают в вашей компании, даже если вы ничего не внедряли. Например, менеджер вставляет договор в публичный сервис, чтобы быстрее разобрать условия. Бухгалтер загружает документы, инженер отправляет чертёж, кто-то просит переписать список сотрудников. Об этой новой зоне риска я говорил 29 октября на воркшопе «Фундамент во времена турбулентности» для предпринимателей бизнес-клуба «Гермес». Здесь текстовая версия этого фрагмента: куда уходят данные, сколько стоит нарушение, что поменялось в законах за два года, кто на самом деле запускает проверку и как устроить работу с ИИ так, чтобы данные не уходили из компании. Этот отрывок воркшопа есть на нашем канале: смотреть на YouTube.
Коротко:
1. Персональные данные в публичной зарубежной нейросети это передача за границу без уведомления Роскомнадзора и без поручения на обработку. Тайны компании уходят вместе с ними.
2. Проверку может запустить одна жалоба клиента, сотрудника или конкурента.
3. Данные с персональной информацией работают внутри контура компании на локальной модели. Облачные нейросети остаются для задач, где таких данных нет.
Куда уходят данные, когда сотрудник работает с нейросетью
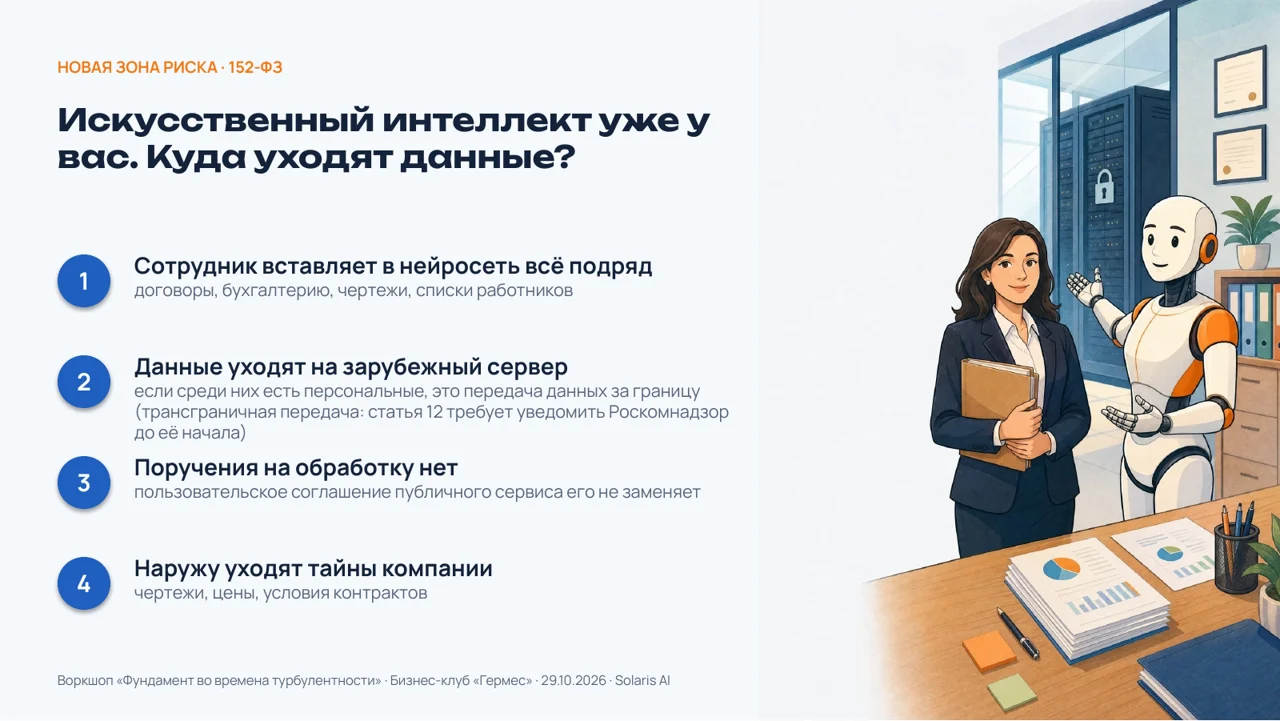
Данные уходят на сервер сервиса, а у публичных зарубежных нейросетей этот сервер за рубежом. Именно здесь 152-ФЗ и нейросети встречаются. Сотрудник об этом не думает, он думает о скорости: закинул договор, получил выжимку, пошёл дальше. На воркшопе я разобрал три вещи, которые происходят в этот момент.
Первое. В договорах, бухгалтерии и списках работников есть персональные данные: фамилии, телефоны, адреса. Когда они попадают на зарубежный сервер, это трансграничная передача персональных данных. Статья 12 закона 152-ФЗ требует уведомить Роскомнадзор до её начала. Сотрудник, который вставил договор в чат, никого не уведомлял. И одно уведомление вопрос не решает: сбор данных россиян в зарубежные базы запрещён отдельно, об этом ниже в разделе про законы.
Второе. Если данные за вас обрабатывает кто-то другой, нужно поручение на обработку. Пользовательское соглашение публичного сервиса его не заменяет. Вы нажали «принимаю», но документа, который объясняет, кто и зачем обрабатывает данные ваших клиентов, у вас по-прежнему нет.
Третье. Вместе с персональными данными наружу уходят тайны компании: чертежи, цены, условия контрактов. Это уже не про Роскомнадзор, а про конкурентов.
И всё это происходит без взлома и злого умысла. Человек просто хотел сделать работу быстрее.
Что делать: выпишите, какие документы в компании содержат персональные данные и тайны, и договоритесь с командой, что в публичные нейросети они не попадают.
Какие штрафы грозят компании за персональные данные в нейросети
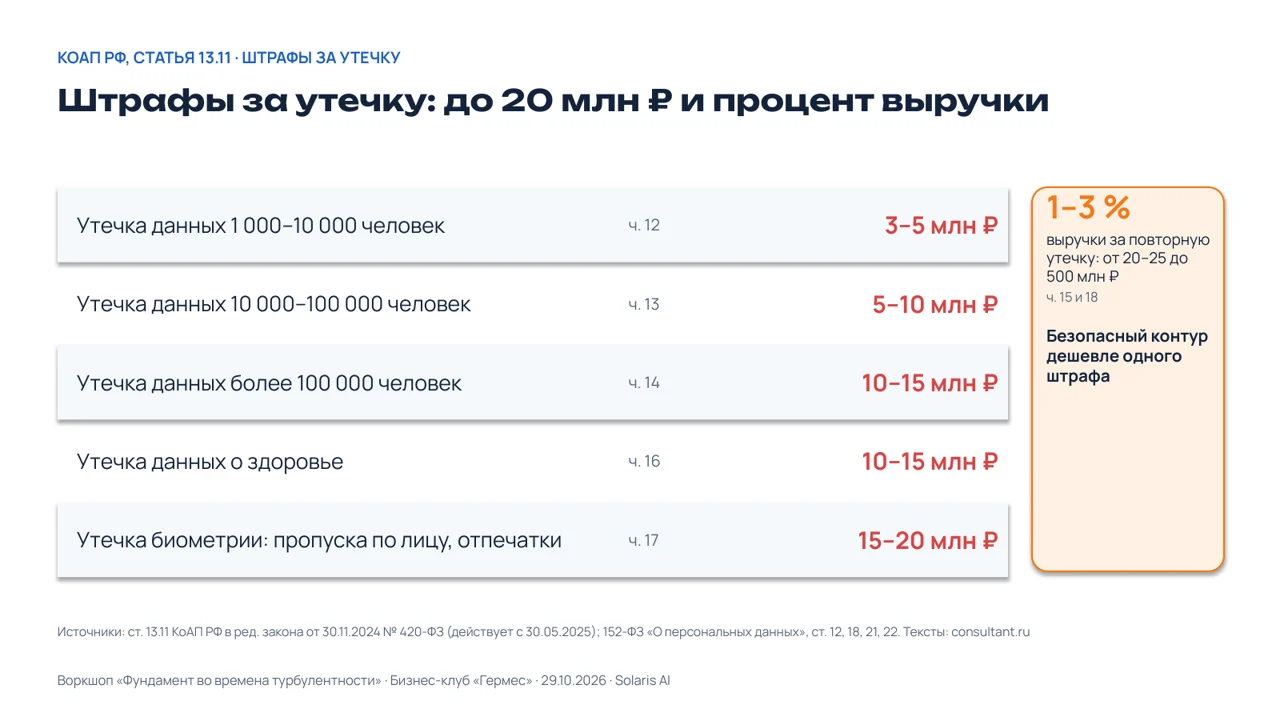
Штрафы для организаций начинаются от сотни тысяч рублей и доходят до процентов выручки. Это касается любого бизнеса, а не только медиков. Если у вас есть клиенты и сотрудники, вы уже работаете с персональными данными.
Ключевые суммы из статьи 13.11 КоАП РФ в редакции, которая действует с 30 мая 2025 года:
1. не уведомили Роскомнадзор об обработке персональных данных: от 100 до 300 тыс. ₽;
2. обработка с нарушением закона: от 150 до 300 тыс. ₽;
3. обработка без согласия человека: от 300 до 700 тыс. ₽;
4. не сообщили в Роскомнадзор об утечке за 24 часа: от 1 до 3 млн ₽;
5. данные россиян в базах за рубежом, в том числе в иностранных нейросетях: от 1 до 6 млн ₽.
Отдельно идут штрафы за утечку персональных данных. Утечка данных от 1 000 до 10 000 человек стоит от 3 до 5 млн ₽, более 100 000 человек от 10 до 15 млн ₽, утечка биометрии от 15 до 20 млн ₽. За повторную утечку штраф считают от выручки: от 1 до 3 %, в деньгах от 20 или 25 млн до 500 млн ₽. Полная таблица есть в нашей статье про штрафы по 152-ФЗ и суверенный контур, здесь важен порядок цифр.
Обратите внимание на первый пункт. Многие компании не знают, что об обработке персональных данных нужно уведомить Роскомнадзор.
И ещё одна мысль с воркшопа. Я уверен, что часть нарушений со временем начнут находить автоматически, как камеры фиксируют превышение скорости. Громких прецедентов с нейросетями пока немного. Но чаще повод всё равно даёт жалоба, о ней ниже. Безопасный контур дешевле одного штрафа.
Что делать: проверьте, подавала ли ваша компания уведомление об обработке персональных данных в Роскомнадзор.
Что поменялось в законах о персональных данных за два года
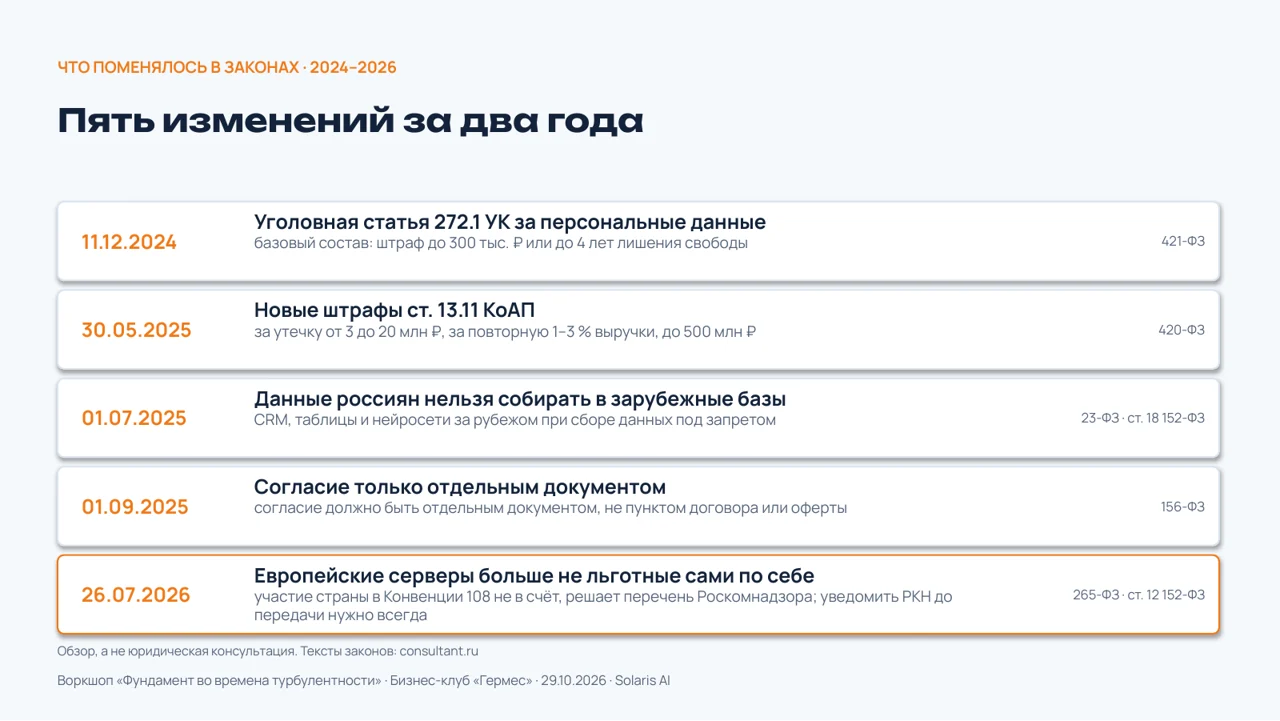
С конца 2024 года по лето 2026 года вышло пять изменений, и каждое важно для работы с персональными данными. Это обзор, а не юридическая консультация, тексты законов есть на consultant.ru.
1. С 11 декабря 2024 года действует уголовная статья 272.1 УК за персональные данные: в базовом составе штраф до 300 тыс. ₽ или до 4 лет лишения свободы (421-ФЗ).
2. С 30 мая 2025 года работают новые штрафы статьи 13.11 КоАП: за утечку от 3 до 20 млн ₽, за повторную от 1 до 3 % выручки, до 500 млн ₽ (420-ФЗ).
3. С 1 июля 2025 года данные россиян нельзя собирать в зарубежные базы: CRM, таблицы и нейросети за рубежом при сборе данных под запретом (23-ФЗ, статья 18 152-ФЗ).
4. С 1 сентября 2025 года согласие оформляют только отдельным документом, а не пунктом договора или оферты (156-ФЗ).
5. С 26 июля 2026 года европейские серверы больше не льготные сами по себе: раньше участие страны в международной конвенции о защите данных (Конвенции 108) упрощало передачу, теперь это не в счёт, решает перечень Роскомнадзора, а уведомлять Роскомнадзор до передачи нужно всегда (265-ФЗ, статья 12 152-ФЗ).
Почему это важно уже сейчас. Проверки умеют смотреть назад. Вы сами знаете, как при других проверках отматывают историю на несколько лет. То, что сотрудник загрузил в нейросеть сегодня, уже оставило цифровой след. Поэтому о правилах нужно думать на этапе внедрения, а не после первого письма из ведомства.
Реальные дела: что уже происходит
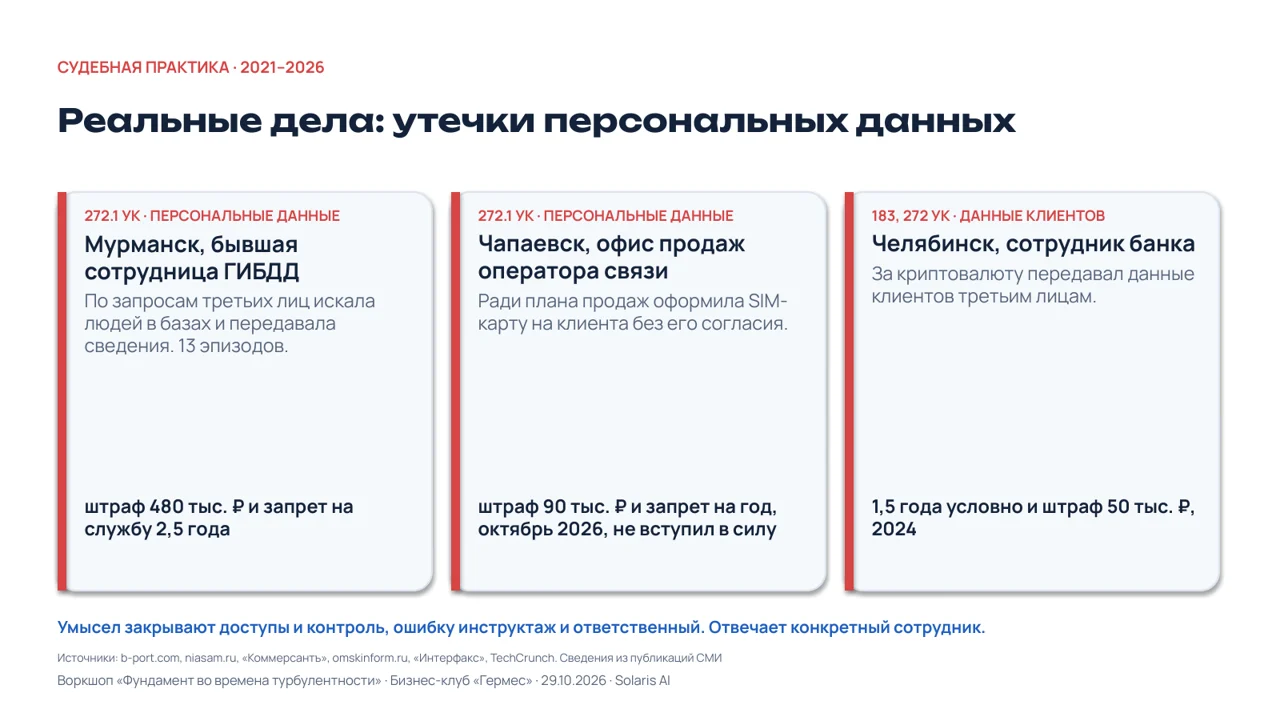
За передачу данных наружу отвечает конкретный человек. Вот три случая со слайдов воркшопа по публикациям СМИ.
Чапаевск, офис продаж оператора связи. Сотрудница ради плана продаж оформила SIM-карту на клиента без его согласия. Статья 272.1 УК, штраф 90 тыс. ₽ и запрет на год. Решение октября 2026 года, в силу ещё не вступило.
Омск, инженер-конструктор НИИ. Три года копировал документацию из закрытой системы и передавал на сторону, 12 эпизодов, то есть отдельных случаев. Статья 183 УК, дело передано в суд в июне 2026 года.
США, исполняющий обязанности директора агентства кибербезопасности CISA. Загрузил в публичный ChatGPT служебные документы. Сработала автоматическая защита, началась внутренняя проверка, январь 2026 года. Это самый близкий к нашей теме пример: человек загрузил документы в публичный чат, и сработала защита.
Вывод со слайда простой. Умысел закрывают доступы и контроль. Ошибку закрывают инструктаж и ответственный. Отвечает конкретный сотрудник.
Что делать: назначьте ответственного за персональные данные и проведите для команды короткий инструктаж о работе с нейросетями.
Вас не будут искать. На вас напишут
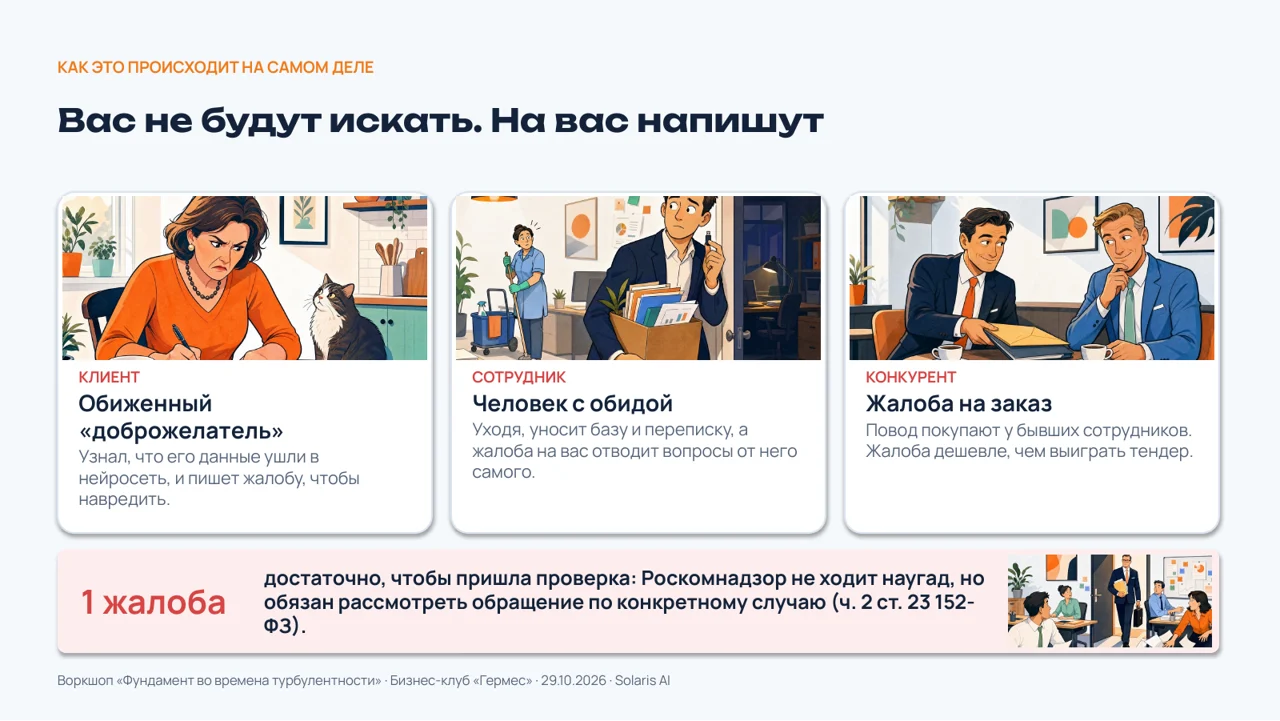
Проверку может запустить одна жалоба в Роскомнадзор. Ведомство не ходит наугад, но обязано рассмотреть обращение по конкретному случаю (часть 2 статьи 23 152-ФЗ). Одной жалобы достаточно, чтобы пришла проверка. Кто её пишет?
Клиент. Обиженный «доброжелатель» узнал, что его данные ушли в нейросеть, и пишет жалобу, чтобы навредить.
Сотрудник. Человек с обидой уходит, уносит базу и переписку. Жалоба на вас отводит вопросы от него самого. Такие манипуляции уже встречаются.
Конкурент. Жалоба на компанию, которую конкурент хочет убрать с дороги, по заказу. Повод покупают у бывших сотрудников. Жалоба дешевле, чем выиграть тендер.
Я говорю об этом не для того, чтобы напугать. В Роскомнадзоре работают нормальные люди, они просто просят соблюдать правила. Время сейчас непростое, и правила безопасности стали как чистка зубов: скучно, зато защищает. Проблема в другом. На рынке много «внедренцев», которые кричат «загружайте всё, не бойтесь». Это неправда. А если я закрыл глаза, проблема от этого не исчезла.
Что делать: посмотрите на компанию глазами уволенного сотрудника и подумайте, какой повод для жалобы он унёс с собой.
Как устроить работу с ИИ, чтобы данные не уходили: контур компании
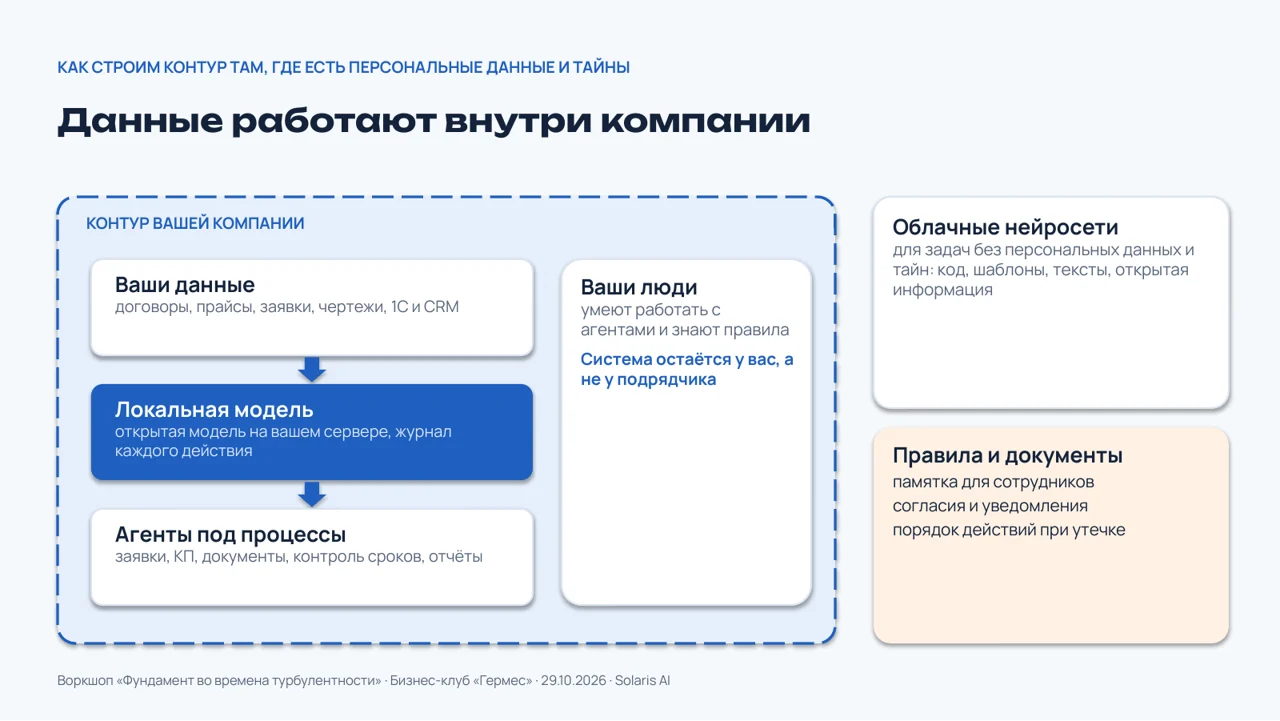
Данные с персональной информацией и тайнами работают внутри контура компании, а облачные нейросети используют для всего остального. Контур это закрытая среда компании: свой сервер, свои данные и свои правила доступа. Это и есть безопасное внедрение ИИ в том виде, в котором мы его строим.
Контур выглядит так. Есть сервер с сертификатами по 152-ФЗ. На нём лежат ваши данные: договоры, прайсы, заявки, чертежи, 1С и CRM. Там же развёрнута локальная нейросеть для бизнеса: открытая модель, то есть модель, которую можно установить на свой сервер. Она работает на вашем сервере, а не в чужом облаке, и ведёт журнал каждого действия. Поверх неё работают агенты, программы, которые сами выполняют рутинную работу под конкретные процессы: заявки, коммерческие предложения, документы, контроль сроков, отчёты. Ваши люди умеют работать с агентами и знают правила. Система остаётся у вас, а не у подрядчика.
Как это делаем мы. Самих агентов и их устройство мы пишем на старших, самых сильных облачных моделях: там нет ваших данных, только код и архитектура. Работу с чувствительными данными выполняет младшая локальная модель. Старшая модель её обучает, а дальше младшая справляется сама и обходится дешевле.
Облачные нейросети никуда не исчезают. Они остаются для задач без персональных данных и тайн: код, шаблоны, тексты, открытая и обезличенная информация. Код, шаблоны и открытые тексты без персональных данных можно писать в облачных сервисах.
Вторая половина контура это документы. Поэтому для своих клиентов мы готовим не только техническое решение, но и юридический пакет: памятку для сотрудников, согласия и уведомления, порядок действий при утечке. Рано или поздно этот вопрос встанет, и лучше, чтобы ответ был готов заранее.
Пилот можно делать проще. Пока вы тестируете агента на обезличенных данных, то есть таких, по которым нельзя узнать человека, сильно заморачиваться не нужно. Это общий ориентир, а не юридическая консультация: если сомневаетесь, считайте данные персональными. Но перед боевым режимом, где появляются персональные данные, у вас должны быть ответы на три вопроса: где данные хранятся, кем обрабатываются и какой моделью. Нет ответов, значит, боевой режим включать рано.
Если хотите разбираться в нейросетях и агентах сами, есть Академия Solaris AI: там по шагам разбирают, как встроить нейросети и агентов в свои процессы. Само обучение бесплатное, подписки на сервисы оплачиваются отдельно.
Для подготовки есть чек-лист «12 вопросов перед внедрением», его выдаёт наш бот.
Один шаг до пятницы 6 ноября. Спросите трёх сотрудников, какие документы они за последний месяц вставляли в нейросети, и запишите ответы без наказаний. Вам нужна честная картина, а не виноватые.
Частые вопросы
Можно ли загружать персональные данные в ChatGPT
Нельзя, если это данные клиентов и сотрудников. Загрузка в зарубежный сервис означает передачу данных за границу, а с 1 июля 2025 года собирать данные россиян в зарубежные базы запрещено. Для таких задач нужен контур компании с локальной моделью. Это обзор, а не юридическая консультация.
Какой штраф за утечку персональных данных в 2026 году
Для организаций штраф за утечку по статье 13.11 КоАП РФ составляет от 3 до 20 млн ₽ в зависимости от числа людей и вида данных. Утечка биометрии стоит от 15 до 20 млн ₽. За повторную утечку штраф считают от выручки, от 1 до 3 %, в деньгах от 20 или 25 млн до 500 млн ₽. Отдельно наказывают за то, что об утечке не сообщили в Роскомнадзор за 24 часа.
Что такое трансграничная передача персональных данных
Это передача персональных данных на сервер в другой стране. Когда сотрудник вставляет договор с паспортными данными в зарубежную нейросеть, данные покидают Россию. По статье 12 закона 152-ФЗ Роскомнадзор нужно уведомить до начала такой передачи. С 26 июля 2026 года это касается и европейских серверов.
Кто может пожаловаться в Роскомнадзор
Жалобу может написать клиент, сотрудник или конкурент, и Роскомнадзор обязан рассмотреть обращение по конкретному случаю. Например, клиент, который узнал, что его данные ушли в нейросеть, уволенный сотрудник или конкурент, который купил повод у бывших работников. Для проверки этого достаточно.
Что такое локальная нейросеть для бизнеса
Это открытая модель, которая работает на сервере компании, а не в чужом облаке. На том же сервере лежат договоры, заявки, 1С и CRM, а каждое действие модели записывается в журнал. Поверх модели работают агенты под процессы компании.
Что можно загружать в публичную нейросеть
В публичную нейросеть можно загружать то, в чём нет персональных данных и тайн компании. Это код, шаблоны, тексты, открытая и обезличенная информация. Договоры с фамилиями, чертежи, прайсы и списки сотрудников туда не попадают. Простое правило для команды: сомневаешься, обезличь или не загружай.