Нейросети в вашей компании уже работают. Даже если никто их не внедрял, не писал регламент и не подписывал ни одного договора с вендором. Менеджер делает выжимку по контракту в публичном чате. Бухгалтер просит нейросеть проверить формулы в ведомости. Конструктор загружает чертёж, чтобы быстрее описать узел в спецификации. Кадровик вставляет список работников, чтобы отсортировать его по отделам. Всё это происходит сегодня, без вашего ведома и без вашего решения. Поэтому вопрос «внедрять ли ИИ» уже не стоит. Стоит другой вопрос: куда уходят данные.
Как это выглядит в обычный рабочий день
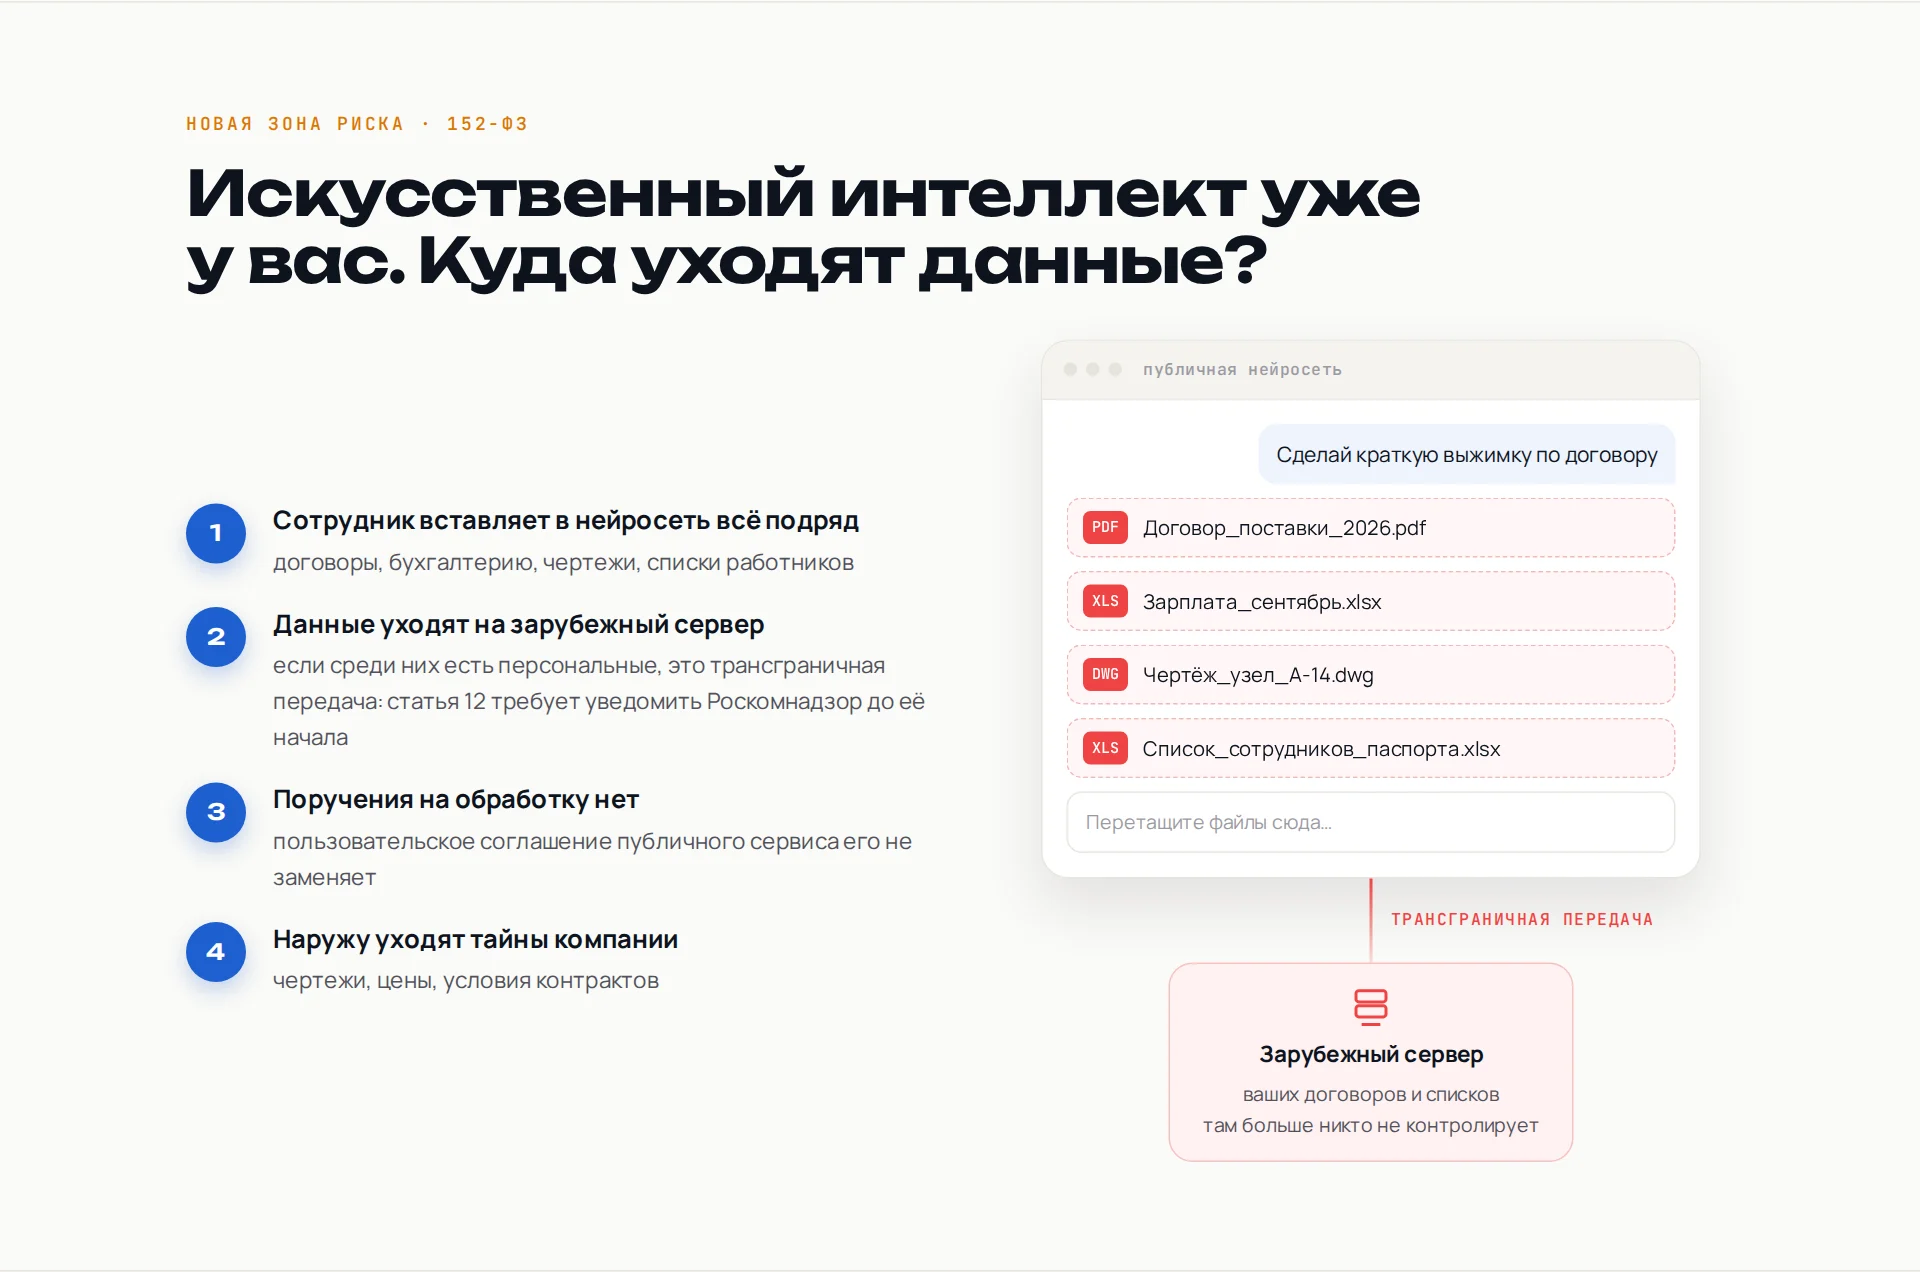
Вторник, одиннадцать утра. Руководитель отдела снабжения получает новый договор поставки на сорок страниц. Читать некогда, нужно понять суть за пять минут. Открывает публичную нейросеть, пишет «сделай краткую выжимку по договору» и перетаскивает файл в окно.
Вместе с договором в окно улетают ещё три файла, которые лежали в той же папке: зарплатная ведомость за сентябрь, чертёж узла и таблица «Список сотрудников» с паспортными данными. Никто не хотел ничего нарушать. Просто выделили папку целиком, потому что так быстрее.
Через минуту выжимка готова. Задача решена, человек доволен. А файлы уже на зарубежном сервере. Что с ними происходит дальше, в компании не знает никто: ни руководитель, ни юрист, ни ИТ-директор. Пользовательское соглашение сервиса вы тоже вряд ли читали. И это не исключение, а обычная практика. Так выглядит ИИ в большинстве компаний прямо сейчас.
Что делать: спросите сегодня у трёх руководителей отделов, какими нейросетями пользуются их люди и что туда загружали за последнюю неделю.
Что говорит 152-ФЗ
Здесь не будет длинного юридического разбора, только то, с чем мы сталкиваемся на каждом проекте. Описываю как практику, а не как юридическую консультацию: по спорным моментам вам всё равно нужен свой юрист.
Первое. В списке сотрудников, в ведомости, в договоре с физлицом есть персональные данные. Когда они уходят на зарубежный сервер, это трансграничная передача. Статья 12 закона 152-ФЗ требует уведомить Роскомнадзор до её начала. Не после, не «когда дойдут руки», а до. Сотрудник, который перетащил файл в окно чата, никого не уведомил. Компания тоже.
Второе. Чтобы передать персональные данные кому-то на обработку, нужно поручение на обработку. Пользовательское соглашение публичного сервиса такого поручения не заменяет. Галочка «принимаю условия» при регистрации не делает зарубежный сервис вашим законным обработчиком.
Третье, и это уже не про закон, а про бизнес. Вместе с персональными данными наружу уходят тайны компании: чертежи, технологические карты, закупочные цены, условия контрактов, скидки ключевым клиентам. Их потерю не компенсирует никакой штраф и никакая страховка. Эти файлы там больше никто не контролирует.
Что делать: попросите юриста посмотреть, есть ли у компании уведомление о трансграничной передаче и поручения на обработку для сервисов, которыми реально пользуются сотрудники.
Сколько это стоит
Теперь про деньги. Статья 13.11 КоАП РФ устанавливает штрафы для юридических лиц. Вот ориентиры из нашей презентации для тендеров:
| Нарушение | Штраф для юрлица | Норма |
|---|---|---|
| Не уведомили Роскомнадзор, что обрабатываете персональные данные | 100–300 тыс. ₽ | [ч. 10 ст. 13.11 КоАП](https://www.consultant.ru/document/cons_doc_LAW_34661/1f421640c6775ff67079ebde06a7d2f6d17b96db/) |
| Обработка персональных данных с нарушением закона | 150–300 тыс. ₽ | [ч. 1 ст. 13.11 КоАП](https://www.consultant.ru/document/cons_doc_LAW_34661/1f421640c6775ff67079ebde06a7d2f6d17b96db/) |
| Обработка без согласия человека | 300–700 тыс. ₽ | [ч. 2 ст. 13.11 КоАП](https://www.consultant.ru/document/cons_doc_LAW_34661/1f421640c6775ff67079ebde06a7d2f6d17b96db/) |
| Не сообщили в Роскомнадзор об утечке (срок 24 часа) | 1–3 млн ₽ | [ч. 11 ст. 13.11 КоАП](https://www.consultant.ru/document/cons_doc_LAW_34661/1f421640c6775ff67079ebde06a7d2f6d17b96db/) |
| Данные россиян хранятся в базах за рубежом | 1–6 млн ₽ | [ч. 8 ст. 13.11 КоАП](https://www.consultant.ru/document/cons_doc_LAW_34661/1f421640c6775ff67079ebde06a7d2f6d17b96db/) |
| Утечка данных от 1 000 до 10 000 человек | 3–5 млн ₽ | [ч. 12 ст. 13.11 КоАП](https://www.consultant.ru/document/cons_doc_LAW_34661/1f421640c6775ff67079ebde06a7d2f6d17b96db/) |
| Утечка данных от 10 000 до 100 000 человек | 5–10 млн ₽ | [ч. 13 ст. 13.11 КоАП](https://www.consultant.ru/document/cons_doc_LAW_34661/1f421640c6775ff67079ebde06a7d2f6d17b96db/) |
| Утечка данных более 100 000 человек | 10–15 млн ₽ | [ч. 14 ст. 13.11 КоАП](https://www.consultant.ru/document/cons_doc_LAW_34661/1f421640c6775ff67079ebde06a7d2f6d17b96db/) |
| Утечка данных о здоровье | 10–15 млн ₽ | [ч. 16 ст. 13.11 КоАП](https://www.consultant.ru/document/cons_doc_LAW_34661/1f421640c6775ff67079ebde06a7d2f6d17b96db/) |
| Утечка биометрии (пропуска по лицу, отпечатки) | 15–20 млн ₽ | [ч. 17 ст. 13.11 КоАП](https://www.consultant.ru/document/cons_doc_LAW_34661/1f421640c6775ff67079ebde06a7d2f6d17b96db/) |
| Повторная утечка | 1–3 % выручки, от 20–25 до 500 млн ₽ | [ч. 15 и 18 ст. 13.11 КоАП](https://www.consultant.ru/document/cons_doc_LAW_34661/1f421640c6775ff67079ebde06a7d2f6d17b96db/) |
Суммы по статье 13.11 КоАП РФ в редакции закона от 30.11.2024 № 420-ФЗ, действует с 30 мая 2025 года. Обязанности оператора в законе 152-ФЗ: статья 12 о трансграничной передаче, статья 18 о базах данных в России, статья 21 об уведомлении об утечке, статья 22 об уведомлении об обработке.
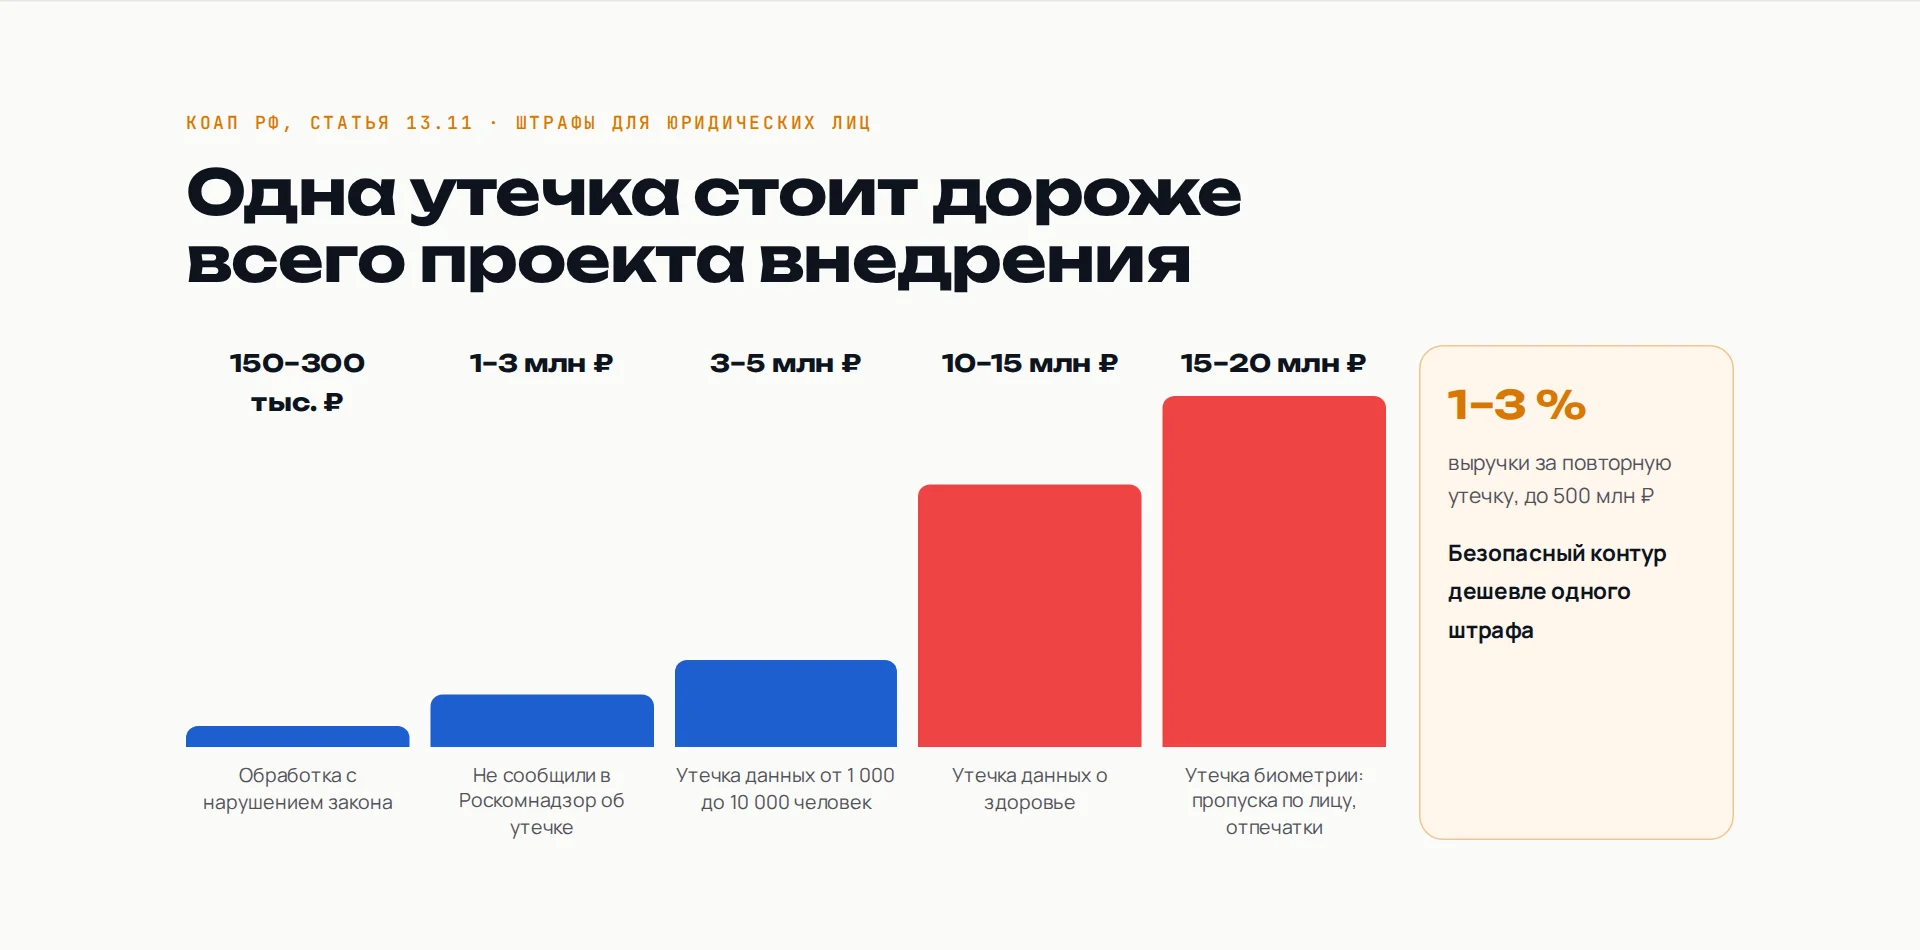
Посмотрите на таблицу глазами производственника. Список сотрудников с паспортами, который улетел в чат, это утечка. Если на предприятии работает больше тысячи человек, вы уже в строке «3–5 млн». Если на проходной стоит распознавание лиц, добавьте биометрию. Если в кадровой базе лежат медосмотры и справки, рядом данные о здоровье. А повторная утечка считается от выручки. Для производства или торговой сети это уже не штраф, а дыра в годовом бюджете.
Вывод простой. Одна утечка стоит дороже всего проекта внедрения ИИ. Безопасный контур дешевле одного штрафа.
Что делать: посчитайте, сколько человек в ваших кадровых базах и есть ли там биометрия и медицинские данные. Это ваша строка в таблице.
Как на самом деле приходит проверка
Многие представляют это так: Роскомнадзор сидит и ищет, кто какой договор загрузил в ChatGPT. Нет. Ведомство не ходит по компаниям наугад и не сканирует нейросети. У него просто нет такого инструмента.
Проверка начинается с обращения по конкретному случаю. Кто-то пишет: «В компании такой-то мои данные отправили в нейросеть, вот подтверждение». Дальше ведомство обязано это обращение рассмотреть и принять по нему решение. Это часть 2 статьи 23 закона 152-ФЗ. Отмахнуться оно не может.
Кто пишет такие обращения? По нашему опыту, три типа людей.
Первый: обиженный клиент. Ему что-то не понравилось, и он решил навредить. Это уже называют клиентским терроризмом. Ему не нужно много доказательств, достаточно подозрения и желания сделать больно.
Второй: сотрудник, действующий или бывший. Он знает, что загружали и куда. Он сам это загружал или видел, как это делали коллеги. Если он ушёл с обидой, у него есть скриншоты и повод их показать.
Третий: конкурент. Жалоба на заказ. Найти человека, который напишет обращение, несложно.
По нашему опыту, около 80% проверок начинаются именно так: с жалобы клиента, сотрудника или конкурента. Не с плановых рейдов и не со случайного внимания ведомства.
Поэтому вопрос «а как они узнают?» поставлен неверно. Никто не будет вас искать. Риск в другом: один человек напишет одно обращение. Этого хватит.
Что делать: проверьте, у кого из бывших сотрудников остались доступы к рабочим чатам и переписки с выгрузками, и закройте их сегодня.
Что такое суверенный ИИ на самом деле
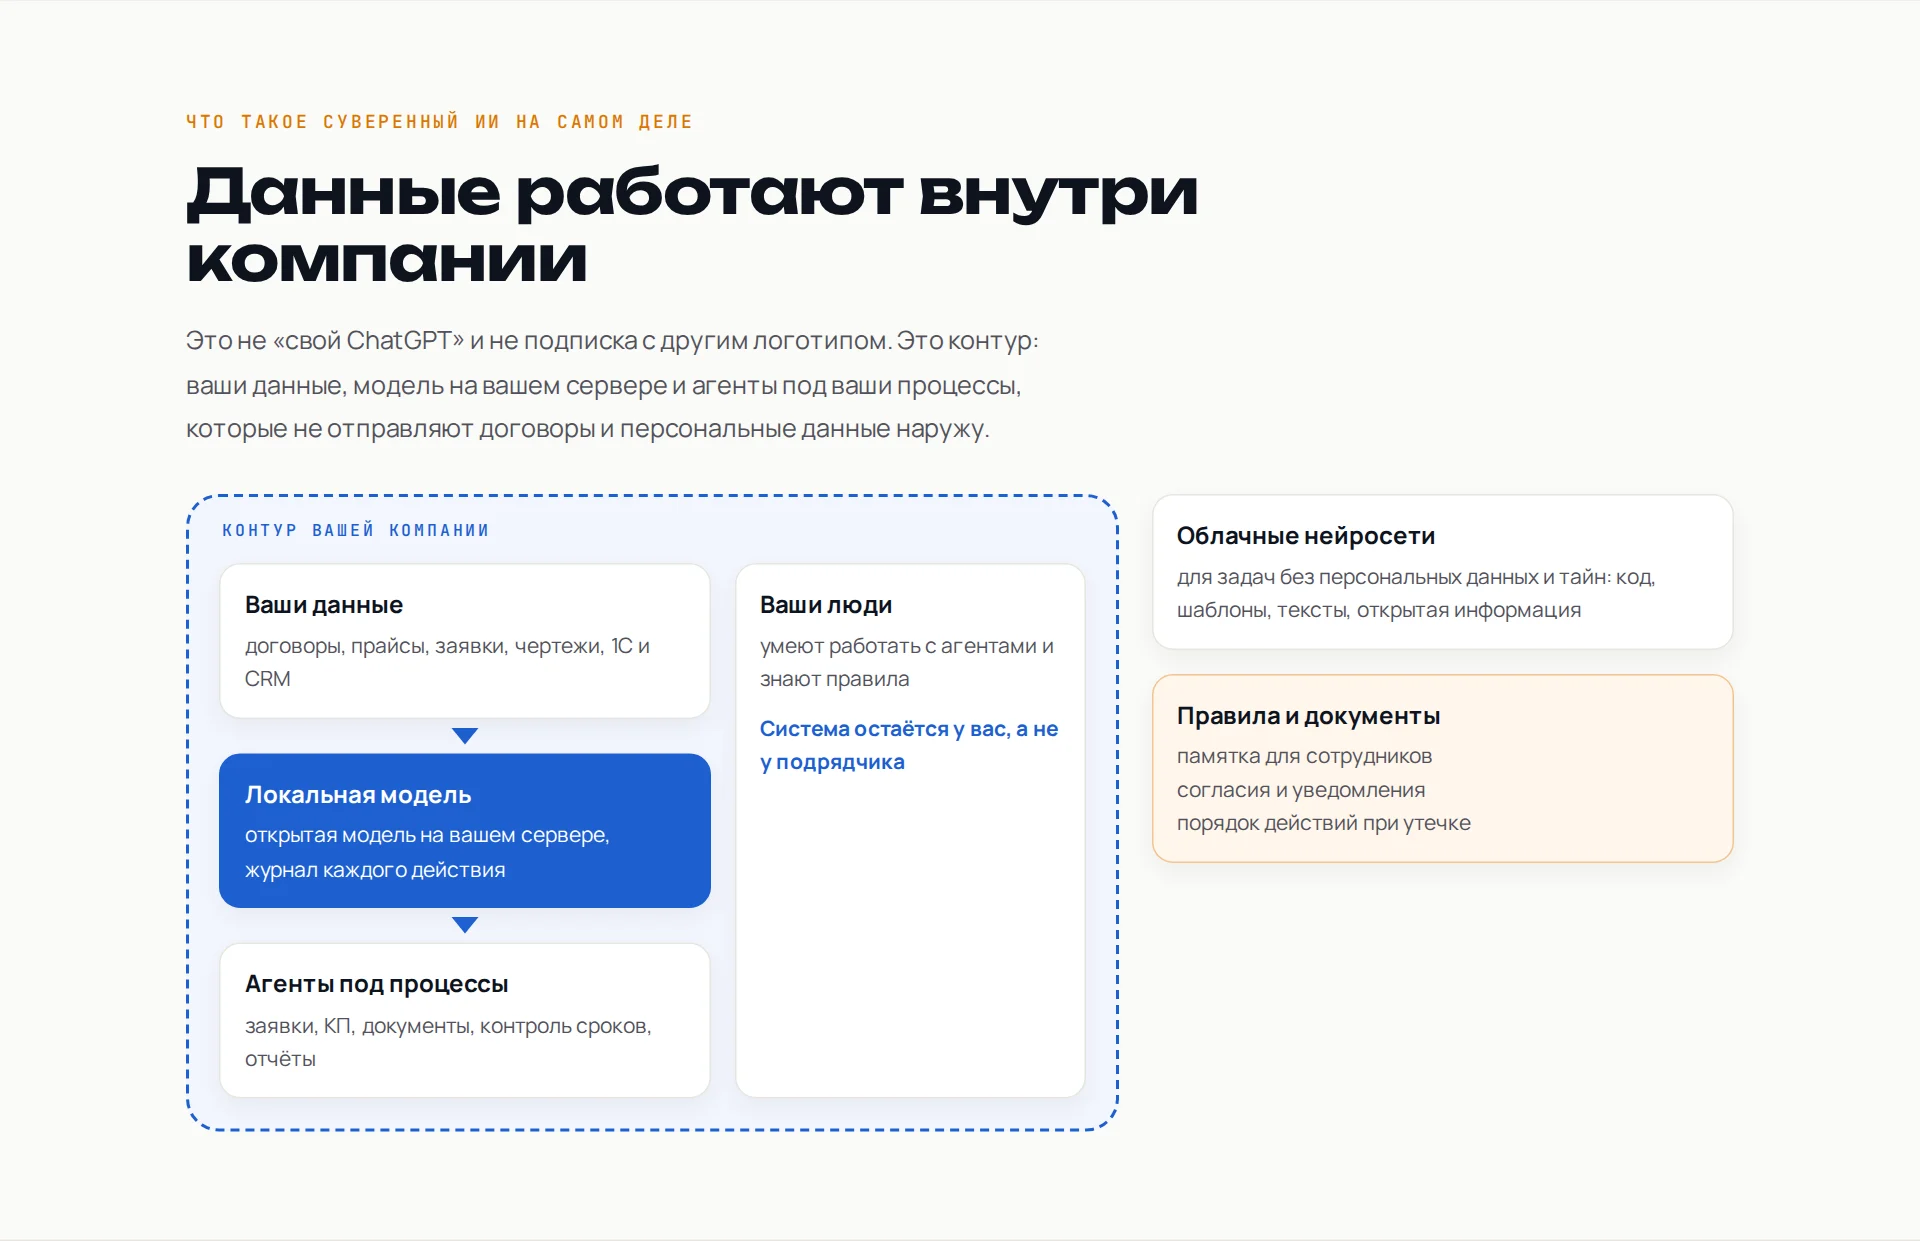
Когда я говорю «суверенный ИИ», собеседники часто кивают и представляют себе «свой ChatGPT». Или подписку на ту же нейросеть, только с другим логотипом и счётом в рублях. Это не оно.
Суверенный ИИ это контур. Не продукт и не подписка, а способ работы с данными внутри компании. Из чего он состоит.
Ваши данные. Договоры, прайсы, заявки, чертежи, базы 1С и CRM. Они остаются там, где лежали: на ваших серверах, в вашей сети.
Локальная модель. Открытая модель, развёрнутая на вашем сервере. Она читает договоры и ведомости, не отправляя их наружу. Каждое действие записано в журнал: кто, что и когда спросил, какие файлы были в работе. Когда юрист или безопасник спросит «а что ушло?», ответ будет в журнале, а не в догадках.
Агенты под процессы. Это не чат, в котором нужно каждый раз всё объяснять заново. Это настроенные роли: обработка заявок, подготовка КП, работа с документами, контроль сроков, отчёты. Агент знает, где лежит прайс и как выглядит ваш шаблон КП.
Обученные люди. Сотрудники умеют работать с агентами и знают правила. Без этого любой контур дырявый: человек просто откроет привычный публичный чат в соседней вкладке.
Правила и документы. Памятка для сотрудников, согласия и уведомления, порядок действий при утечке. Бумага скучная, но без неё контур существует только в голове ИТ-директора.
Облачные нейросети при этом никуда не исчезают. Для задач без персональных данных и тайн они по-прежнему удобны: написать код, собрать шаблон письма, отредактировать текст, обработать открытую информацию с сайта. Контур не запрещает облако. Он проводит границу: где можно, а где только внутри.
И последнее, самое важное для собственника. Система остаётся у вас, а не у подрядчика. Если вы завтра перестанете работать с нами, модель на вашем сервере продолжит отвечать, журнал продолжит писаться, агенты продолжат вести заявки. Как устроен такой контур, мы подробно описали на странице о нашем суверенном ИИ.
Что делать: выпишите три процесса, где сотрудники работают с персональными данными или тайнами компании. Это кандидаты на локальный контур.
Памятка сотруднику: что можно загружать в публичную нейросеть
Такую памятку мы оставляем каждому заказчику вместе с контуром. Правило работает, только когда его знает каждый сотрудник, а не только юрист.
Можно:
- тексты без имён и реквизитов;
- открытую информацию с сайта;
- шаблоны писем и документов;
- вопросы по законам и нормам.
Нельзя:
- персональные данные работников и клиентов;
- договоры, цены и условия контрактов;
- чертежи и технологические карты;
- бухгалтерию и банковские выписки.
Распечатайте, повесьте рядом с рабочими местами, добавьте в онбординг новичков. Это бесплатно и закрывает большую часть бытовых утечек уже на этой неделе.
С чего начать
Не нужно останавливать работу и запрещать нейросети приказом. Запрет не сработает: люди уже привыкли и просто перестанут об этом говорить. Рабочий план выглядит так.
1. Посмотрите, кто чем уже пользуется. Опросите руководителей отделов, узнайте, какие сервисы открыты в браузерах и что туда загружали. Без наказаний, иначе правды не услышите.
2. Разделите задачи на две колонки. Первая: задачи с персональными данными и тайнами компании. Вторая: всё остальное (код, шаблоны, тексты, открытая информация). Вторая колонка спокойно остаётся в облаке.
3. Памятка и правила. Раздайте памятку из этой статьи. Подготовьте с юристом согласия, уведомления и порядок действий при утечке.
4. Пилот контура на одном процессе. Возьмите одну задачу из первой колонки: выжимки по договорам, подготовку КП, обработку заявок. Разверните локальную модель и агента именно под неё. Через месяц посмотрите журнал и решите, что дальше.
Если не хотите собирать первый шаг вручную, напишите нашему боту. Он пришлёт чек-лист «12 вопросов перед внедрением ИИ» и разберёт задачу вашей компании.
Что делать: выберите один процесс для пилота и назначьте за него ответственного с именем и сроком.
Частые вопросы
Можно ли загружать договоры в ChatGPT
Если в договоре есть персональные данные (стороны-физлица, подписанты, контакты), это трансграничная передача на зарубежный сервер. Статья 12 закона 152-ФЗ требует уведомить Роскомнадзор до её начала, а поручения на обработку у публичного сервиса нет. Кроме закона, в договоре есть цены и условия, то есть тайна компании. На практике мы советуем так: договоры только в локальный контур, в публичный чат только обезличенные шаблоны.
Какой штраф за утечку персональных данных
Для юридических лиц по статье 13.11 КоАП РФ: обработка с нарушением закона 150–300 тыс. ₽, несообщение в Роскомнадзор об утечке 1–3 млн ₽, утечка данных от 1 000 до 10 000 человек 3–5 млн ₽. Данные о здоровье 10–15 млн ₽, биометрия 15–20 млн ₽. Повторная утечка считается от выручки: 1–3 %, до 500 млн ₽. Точный размер в вашем случае лучше уточнить у юриста.
Что такое суверенный ИИ
Это контур, в котором данные не уходят на чужие серверы. Открытая модель стоит на вашем сервере, каждое действие записано в журнал, агенты ведут заявки, КП, документы и отчёты внутри компании. Люди обучены, правила написаны. Система принадлежит вам, а не подрядчику, и продолжает работать без него.
Нужно ли уведомлять Роскомнадзор, если сотрудник пользуется нейросетью
Если в нейросеть уходят персональные данные на зарубежный сервер, это трансграничная передача, и статья 12 требует уведомления до её начала. Если сотрудник загружает только обезличенные тексты и шаблоны, персональных данных в передаче нет. Поэтому разделение задач и памятка важнее любого запрета. Конкретику по вашим процессам стоит обсудить с юристом.
Можно ли вообще пользоваться облачными нейросетями в компании
Можно, и мы сами ими пользуемся каждый день. Для кода, шаблонов, текстов и открытой информации они удобны и быстры. Граница проходит по данным: персональные данные, договоры, цены, чертежи и бухгалтерия остаются в локальном контуре. Облако для всего остального.